
Tag: LLM security
Learn how to secure Large Language Model integrations using Zero-Trust Architecture. Discover practical strategies for RAG systems, sentinel monitoring, and data privacy.
Explore security and privacy reviews for LLM integrations in regulated sectors like healthcare and finance. Learn about private deployments, SLMs, and hybrid strategies to ensure GDPR and HIPAA compliance.
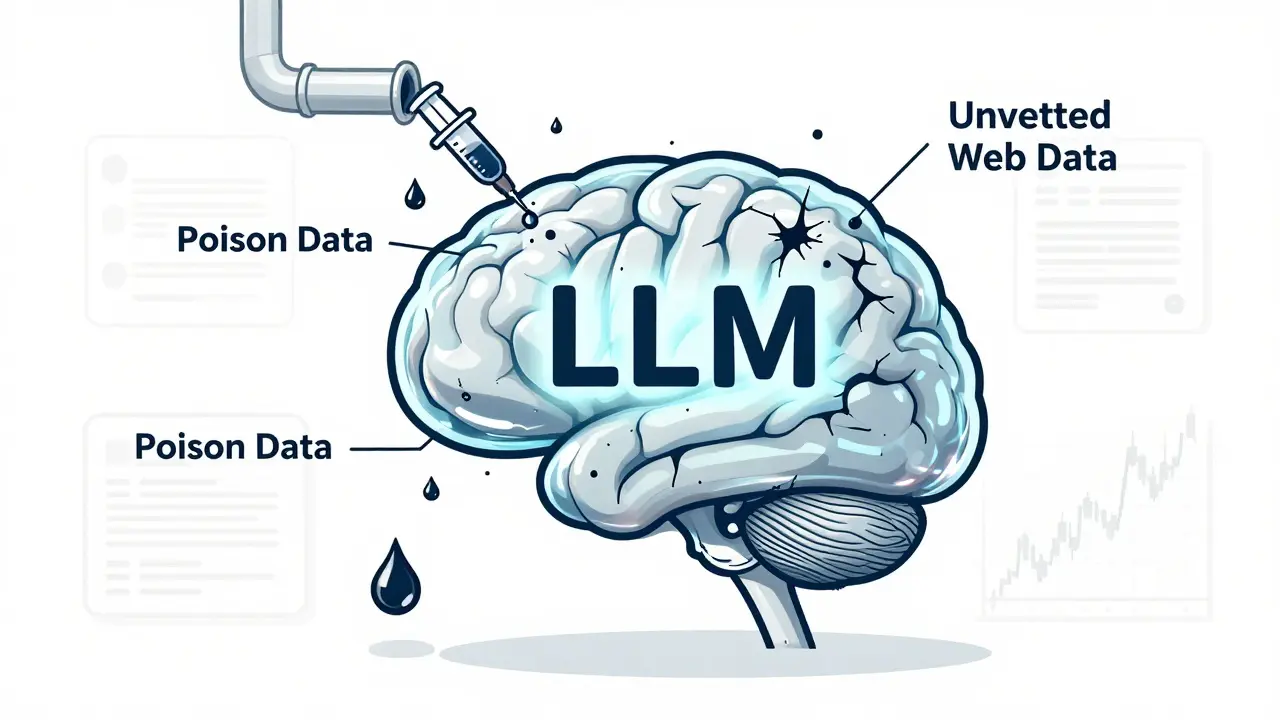
Training data poisoning lets attackers corrupt AI models with tiny amounts of fake data, leading to hidden backdoors and dangerous outputs. Learn how it works, real-world cases, and proven defenses to protect your LLMs.
Private prompt templates are a critical but overlooked security risk in AI systems. Learn how inference-time data leakage exposes API keys, user roles, and internal logic-and how to fix it with proven technical and governance measures.
Categories
 Artificial Intelligence
Archives
Recent-posts
Model Selection for Vibe Coding: Claude, GPT-4, and Gemini Compared
Aug, 9 2026
Secure Embedding Stores: How to Protect Vectorized Private Documents in 2026
Jul, 4 2026
Productivity Baselines Before Generative AI: Designing Fair Comparisons
Jun, 4 2026
Deduplication Strategies for LLM Training Data: Exact, Fuzzy, and Semantic
Sep, 5 2026
Agentic Generative AI: How Autonomous Systems Are Taking Over Complex Workflows
Aug, 3 2025